
- Részletek
- Kategória: Hírek
Szakmai tapasztalatcsere céljából Ljubljanában találkoztak Szlovénia, Ausztria, Horvátország, Csehország és Magyarország adatvédelmi hatóságainak vezetői
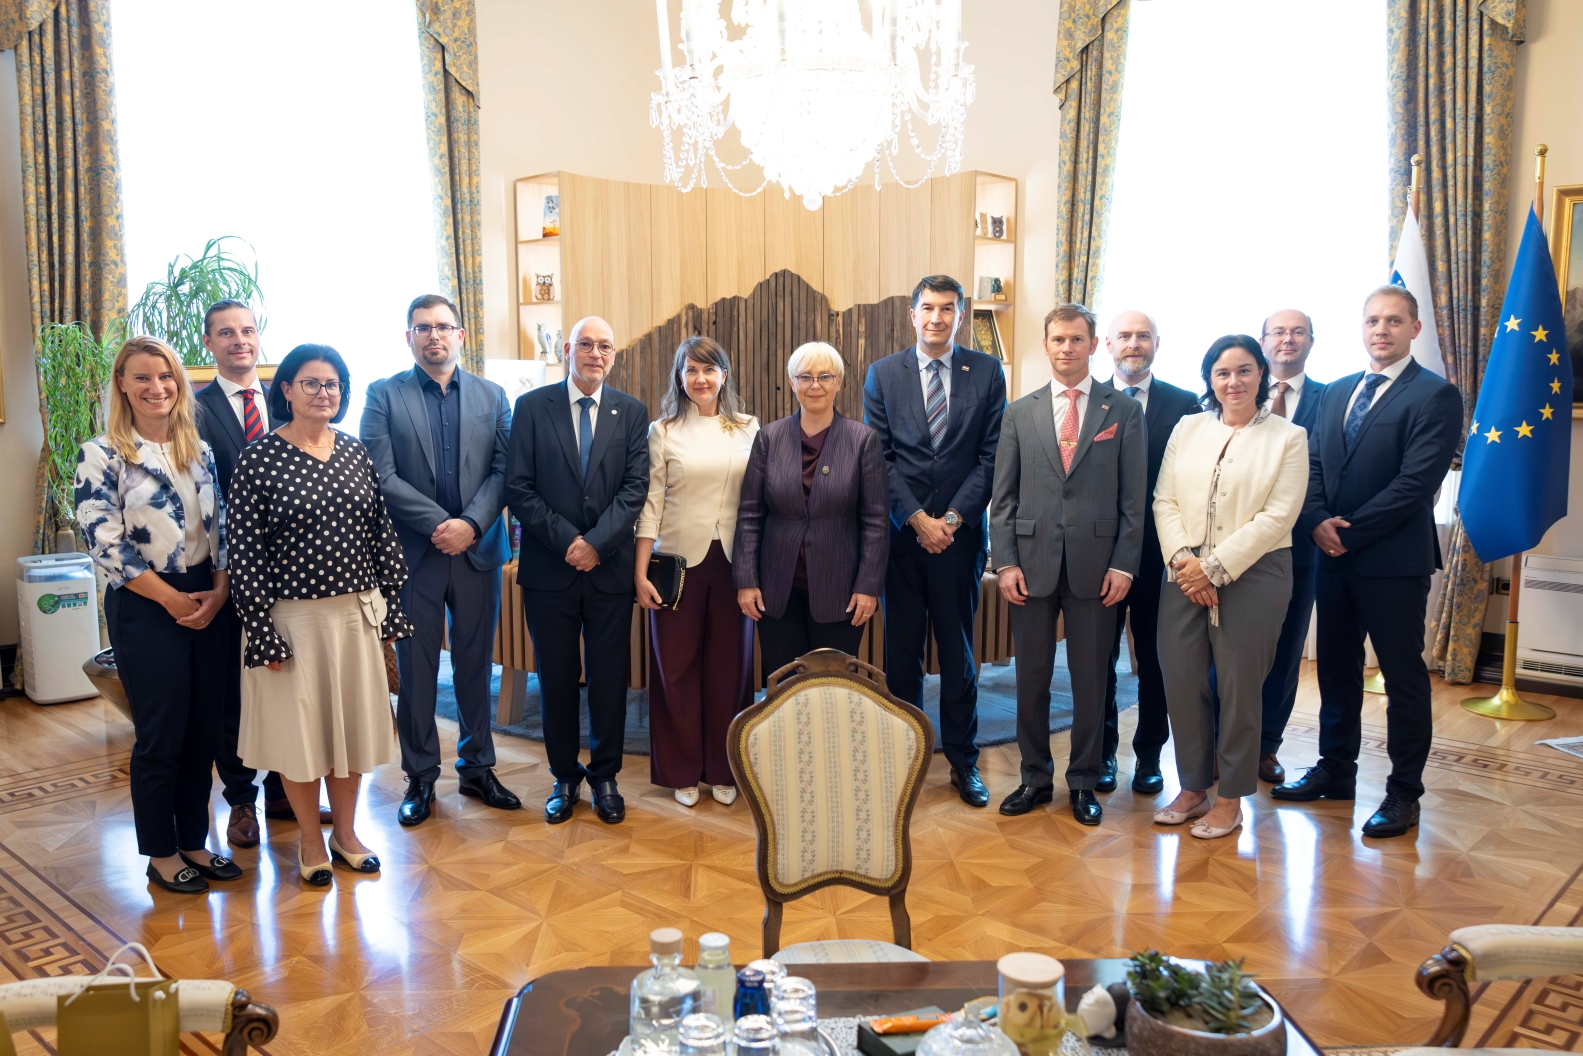
Szlovénia, Ausztria, Horvátország, Csehország és Magyarország adatvédelmi hatóságainak vezetői szeptemberben Ljubljanában találkoztak az adatvédelmi hatóságok éves szakmai tapasztalatcseréjének keretében. A találkozó házigazdája dr. Jelena Virant Burnik, Szlovénia információs biztosa volt (tavaly Budapest adott otthont a eseménynek). A magas szintű találkozó során a vezetők a dr. Nataša Pirc Musar szlovén köztársasági elnök által adott fogadáson is eszmecserét folytattak az adatvédelem aktuális kihívásairól.
Az adatvédelmi hatóságok a találkozón közös nyilatkozatot fogadtak el, amelyben kitértek az erőforrásokkal, valamint a panaszok növekvő számával és az általuk kezelt ügyek egyre nagyobb összetettségével kapcsolatos kihívásokra. Ismételten hangsúlyozták, hogy a Digital Omnibus keretében előterjesztett jogszabályi változtatásoknak nem szabad érinteniük a személyes adat fogalmát. A köztársasági elnökkel folytatott megbeszélés középpontjában az AI-modellek alkalmazása, valamint a gyermekek jogai digitális környezetben történő védelmének fontossága állt.
Közös nyilatkozat
Szlovénia, Ausztria, Horvátország, Csehország és Magyarország adatvédelmi hatóságai szeptember 14-16. között Ljubljanában, Szlovéniában találkoztak az adatvédelmi biztosok éves szakmai tapasztalatcseréje keretében. A hatóságok megosztották egymással azokat a tapasztalataikat, amelyek a növekvő munkateher és az egyre összetettebb ügyek kezeléséhez rendelkezésre álló korlátozott személyi erőforrások mellett végzett működésük során gyűltek össze. Tekintettel arra, hogy a digitális szabályozási keret, mindenekelőtt az AI Act számos új hatáskört ruház az adatvédelmi hatóságokra, egyértelműen szükség van további informatikai szakértelemre, az ehhez felhasználható pénzügyi források biztosítása azonban kihívást jelent.
Az adatvédelmi hatóságok elkötelezték magukat együttműködésük és a hatékony jogérvényesítés megerősítése mellett, és ennek érdekében egy, az informatikai szakértők cseréjét szolgáló közös uniós szintű platform létrehozásának kezdeményezését javasolták. A platform lehetővé tenné, hogy az egyik adatvédelmi hatóság alkalmazásában álló informatikai szakértők szerződéses alapon együttműködhessenek más tagállamok adatvédelmi hatóságaival, amikor azoknak további informatikai szakértelemre van szükségük. Ezáltal a már meglévő technikai tudás közösen hasznosítható lenne, elősegítve az adatvédelmi szabályok hatékonyabb alkalmazását.
Az adatvédelmi hatóságok számára komoly kihívást jelent a panaszok növekvő száma is, beleértve az AI segítségével generált beadványokat. A hatóságok arra kérik a jogalkotókat, hogy fontoljanak meg olyan megoldásokat, amelyek elősegítenék a panaszok gyorsabb elintézését. Ilyen megoldás lehetne többek között a közigazgatási eljárásjogi szabályok egyszerűsítése, amely érdemi lehetőséget teremtene a hatékonyabb jogérvényesítés biztosítására.
A Digital Omnibus rendelet által javasolt változtatásokkal kapcsolatban az adatvédelmi hatóságok határozottan megismételték azt az álláspontjukat, hogy a személyes adat fogalmának meghatározását nem szabad ún. omnibusz-jellegű szabályozási eszközzel módosítani. A személyes adat fogalmának bármilyen szűkítése jelentősen csökkenthetné az egyének védelmének szintjét az EU-ban és az EGT-ben, és nem járulna hozzá a jogbiztonsághoz sem. A hatóságok támogatják az egyszerűsítésre irányuló törekvéseket, például az adatvédelmi incidensek bejelentésével kapcsolatban, ugyanakkor kerülendők azok a változtatások, amelyek kisebb jogi egyértelműséget és nagyobb terhet eredményeznének az adatkezelők és adatfeldolgozók számára.
Az adatvédelmi hatóságok megerősítették elkötelezettségüket a regionális együttműködési fórumuk megerősítése, valamint a szakértői tapasztalatcserék továbbfejlesztése mellett. Megállapodtak abban, hogy a 2027. évi találkozónak ismét az osztrák adatvédelmi hatóság ad otthont Bécsben.
- Részletek
- Kategória: Hírek
A Fővárosi Törvényszék 17.P.22.206/2024/10. számú döntésében és a Fővárosi Ítélőtábla 9.Pf.20.387/2025/5-II. számú ítéletében foglaltakra tekintettel a Nemzeti Adatvédelmi és Információszabadság Hatóság (a továbbiakban: Hatóság) az alábbi tájékoztatást adja az adatkezelők részére a kapcsolattartási célú hozzájárulás jogszerű megszerzésének és a hozzájárulás terjedelmének megítélése kapcsán.
Az érintett hozzájárulása csak olyan, előzetesen kellően pontosan meghatározott, konkrét adatkezelési célra biztosít jogalapot, ezáltal jogszerű adatkezelést, amelyről az érintett a hozzájárulás megadását megelőzően megfelelő tájékoztatást kapott.
A korábbi hatósági gyakorlattól eltérően a bíróság rögzítette, hogy az olyan általános megfogalmazások, mint a „további kapcsolattartás”, „véleménykérés”, „tájékoztatás” vagy „elektronikus levél küldése” – az adatkezelési cél megjelölése nélkül – az adatkezelő lehetséges kommunikációs cselekményeinek megjelölései, azaz csupán adatkezelési műveletek[1]. A bírósági jogértelmezés rámutat, hogy az adatkezelési cél nem azonosítható az adatkezelési művelettel, azaz a kommunikáció módjának megjelölésével. Ebből következően a „kapcsolattartás”, a „hírlevélküldés”, a „tájékoztatás” vagy az „elektronikus levél küldése” kifejezéseket az adatkezelőnek olyan további információval kell kiegészítenie, amelyből egyértelműen megállapítható, hogy a tájékoztatás, vagy a kommunikáció pontosan milyen célból történik, azaz például milyen tárgyra, szolgáltatásra, ügyre vagy tevékenységre vonatkozik.
A hozzájárulás nem értelmezhető kiterjesztően, a homályos, meg nem határozott célból történő adatkezeléshez nem szolgálhat érvényes jogalapként az érintett hozzájárulása[2]. A Hatóság felhívja a figyelmet arra is, hogy a tényleges adatkezelési célok azonosítása kapcsán a konkrét ügyben mindkét bíróság figyelembe vette, együtt értelmezte a hozzájárulás megszerzése során nyújtott összes tájékoztatást, ideértve az adatkezelési tájékoztató teljes tartalmát és a hozzájárulást kérő űrlapon, weboldalon adott valamennyi közlést, információt is.[3]
Végül a bíróság kiemeli azt is, hogy az általános adatvédelmi rendelet (32) preambulumbekezdése teljesen egyértelművé teszi, hogy a hallgatás vagy nem-cselekvés nem minősül hozzájárulásnak.
Ebből következően az érintett hozzájárulása alapján csak az az adatkezelés végezhető, amelynek konkrét célját az adatkezelő az érintett számára előzetesen, világosan és közérthetően feltárta.
Természetesen a bíróságnak az adatkezelés átláthatóságára vonatkozó megállapításai nem csupán az érintett hozzájárulására alapított adatkezelés kapcsán irányadóak a Hatóság számára, így – összhangban az átláthatóság alapelvére vonatkozó iránymutatással – más jogalapok hivatkozása esetén is kiemelt jelentőségű a cél közérthető, kellően pontos meghatározása, különösen olyan adatkezelések során, ahol kapcsolattartás, hírlevél küldés, marketing tevékenység valósul meg.
Az adatkezelőknek ezért felül kell vizsgálniuk a kapcsolattartási adatok kezelésére vonatkozó adatkezelési tevékenységeiket, adatkezelési tájékoztatóikat és a hozzájárulás kérő felületeiken (például honlapon) alkalmazott egyéb tájékoztatókat és leírásokat. A felülvizsgálat során az adatkezelőnek – ahogyan a Hatóságnak az eljárása keretében is – különösen azt szükséges értékelnie, hogy az egyes, az érintettekkel történő kommunikációt szolgáló adatkezelések célja kellően pontosan meghatározott, az érintettek számára világos és egyértelmű-e, azzal ellentétes tartalmú információ nem zavarja-e a valós adatkezelési cél azonosítását, valamint, hogy az adott célhoz megfelelő és igazolható jogalap került-e meghatározásra. A Hatóság kiemelt figyelmet fordít ezen elvárások teljesülésére eljárásai keretében.
Budapest, „az elektronikus aláírás és időbélyeg szerint”
Dr. habil. Péterfalvi Attila
elnök,
c. egyetemi tanár
[1] Fővárosi Ítélőtábla 9.Pf.20.387/2025/5-II. számú ítélet [44] bekezdése
[2] Fővárosi Ítélőtábla 9.Pf.20.387/2025/5-II. számú ítélet [48] bekezdése
[3] Fővárosi Ítélőtábla 9.Pf.20.387/2025/5-II. számú ítélet [44] bekezdése szerint a https://vakcinainfo.gov.hu/ regisztrációs lapján „a második checkbox kipipálását követő tájékoztató részt együtt kell értelmezni a teljes adatkezelési tájékoztató első hat bekezdésében foglalt általános szabályokkal.“ (A regisztrációs felületen az első figyelemfelhívás Fővárosi Törvényszék ítéletének [38] bekezdésében hivatkozva és jelenleg is így szól: „(…) Ha regisztrál, valamint jóváhagyja a további kapcsolattartást, akkor Ön elsőként kap tájékoztatást a vakcinával kapcsolatos információkról és a további lépésekről!”)
- Részletek
- Kategória: Hírek
Dél-Korea és Franciaország adatvédelmi hatóságai készítettek egy tájékoztató posztert, amely a generatív MI használatával kapcsolatos kockázatokra hívja fel a figyelmet, valamint segítséget nyújt a kockázatok mérsékelésére. Ezt a készítők engedélyével és a CNIL közreműködésével a NAIH a magyar érintettek részére lefordította magyar nyelvre és közzéteszi a honlapján.
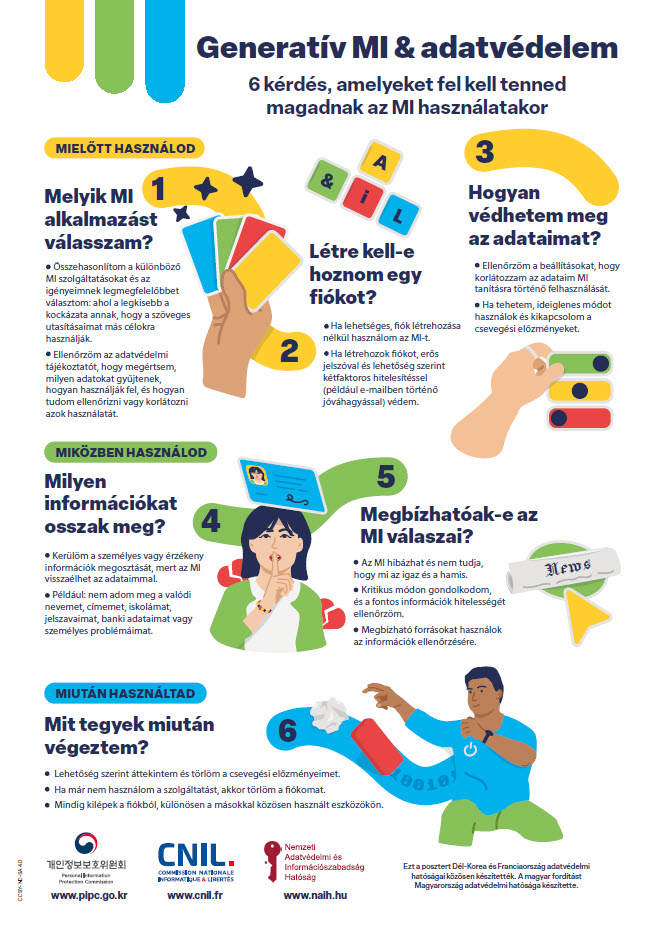
A francia és angol nyelvű változatok a CNIL honlapján érhetőek el: https://www.cnil.fr/en/generative-ai-and-privacy-pipc-and-cnil-jointly-produced-poster
- Részletek
- Kategória: Hírek
A Meta megállapodott szinte valamennyi amerikai tagállammal a Facebook és az Instagram gyermekekre gyakorolt káros hatása miatt indított perek rendezéséről. A társaság tíz év alatt legfeljebb 18 milliárd dollárt fizethet, és jelentős változtatásokat vállalt a fiatalkorúak platformhasználatában. A Meta az egyezségben nem ismerte el a jogsértést. A jogvitában a tagállamok azt állították, hogy a Meta tudatosan függőséget elősegítő módon tervezte meg a Facebookot és az Instagramot, és megtévesztette a fogyasztókat a szolgáltatások gyermekekre gyakorolt hatásával kapcsolatban. Az ügynek kifejezett adatvédelmi vonatkozása is van: a keresetek szerint a Meta a gyermekek személyes adatainak gyűjtésével és felhasználásával megsértette az amerikai gyermek-adatvédelmi szabályokat is. Az egyezség lezárja az e követelésekkel kapcsolatban folyó szövetségi pert. A megállapodás alapján a Meta többek között napi kétórás alapértelmezett használati korlátot vezet be a fiatalkorúaknál; szülői hozzájárulás nélkül éjfél és reggel 6 óra között korlátozza a Facebook és az Instagram használatát, és az iskolai időszakban visszafogja az értesítéseket. A vállalatnak életkor-ellenőrzési és további gyermekvédelmi intézkedéseket is alkalmaznia kell. Jogi szempontból az egyezség azért is jelentős, mert precedensértékű lehet a közösségimédia-platformokkal szembeni több ezer további amerikai per rendezéséhez, miközben a Meta alapvető, személyre szabott hirdetésekre épülő üzleti modelljét nem kényszeríti lényegi átalakításra. Florida és Új-Mexikó nem csatlakozott ehhez az egyezséghez, így egyes eljárások tovább folytatódnak.
A Reuters eredeti cikke a következő linkre kattintva érhető el (angol nyelven):
